
NAZARE + NAVIS
按厂区与岗位配置数据和执行权限
- 01NAZARE 划分运营空间
按厂区或企业隔离数据与配置
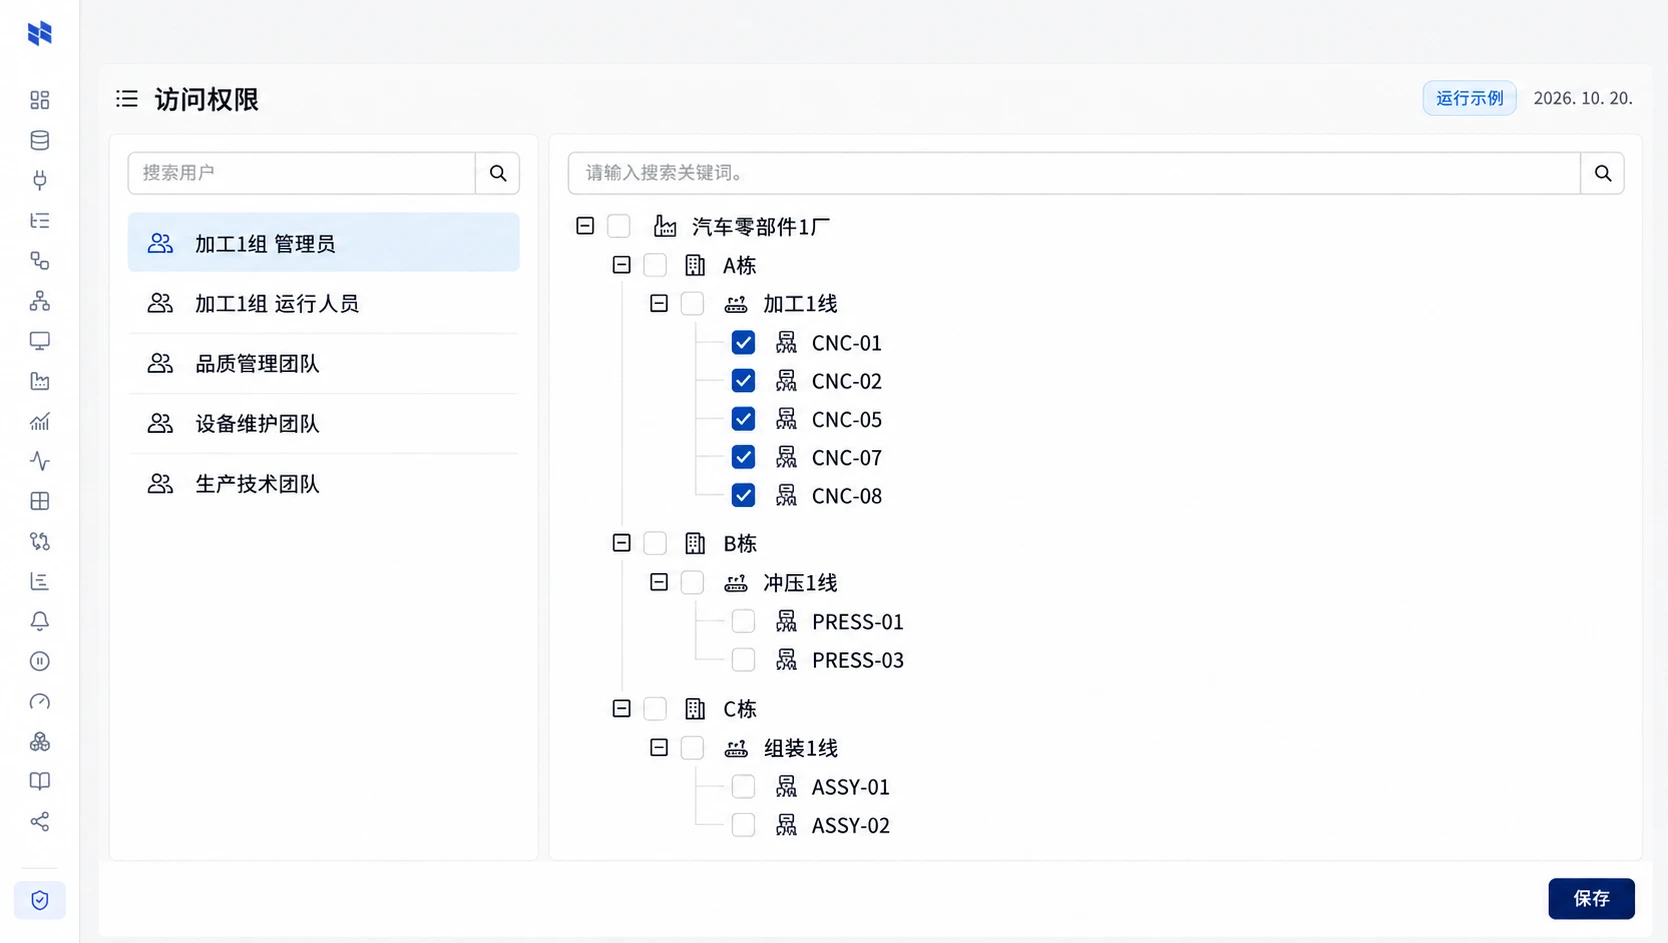
- 02NAZARE 设置数据访问权限
指定团队与用户可访问的设备和菜单
- 03NAVIS 设置 AI 使用范围
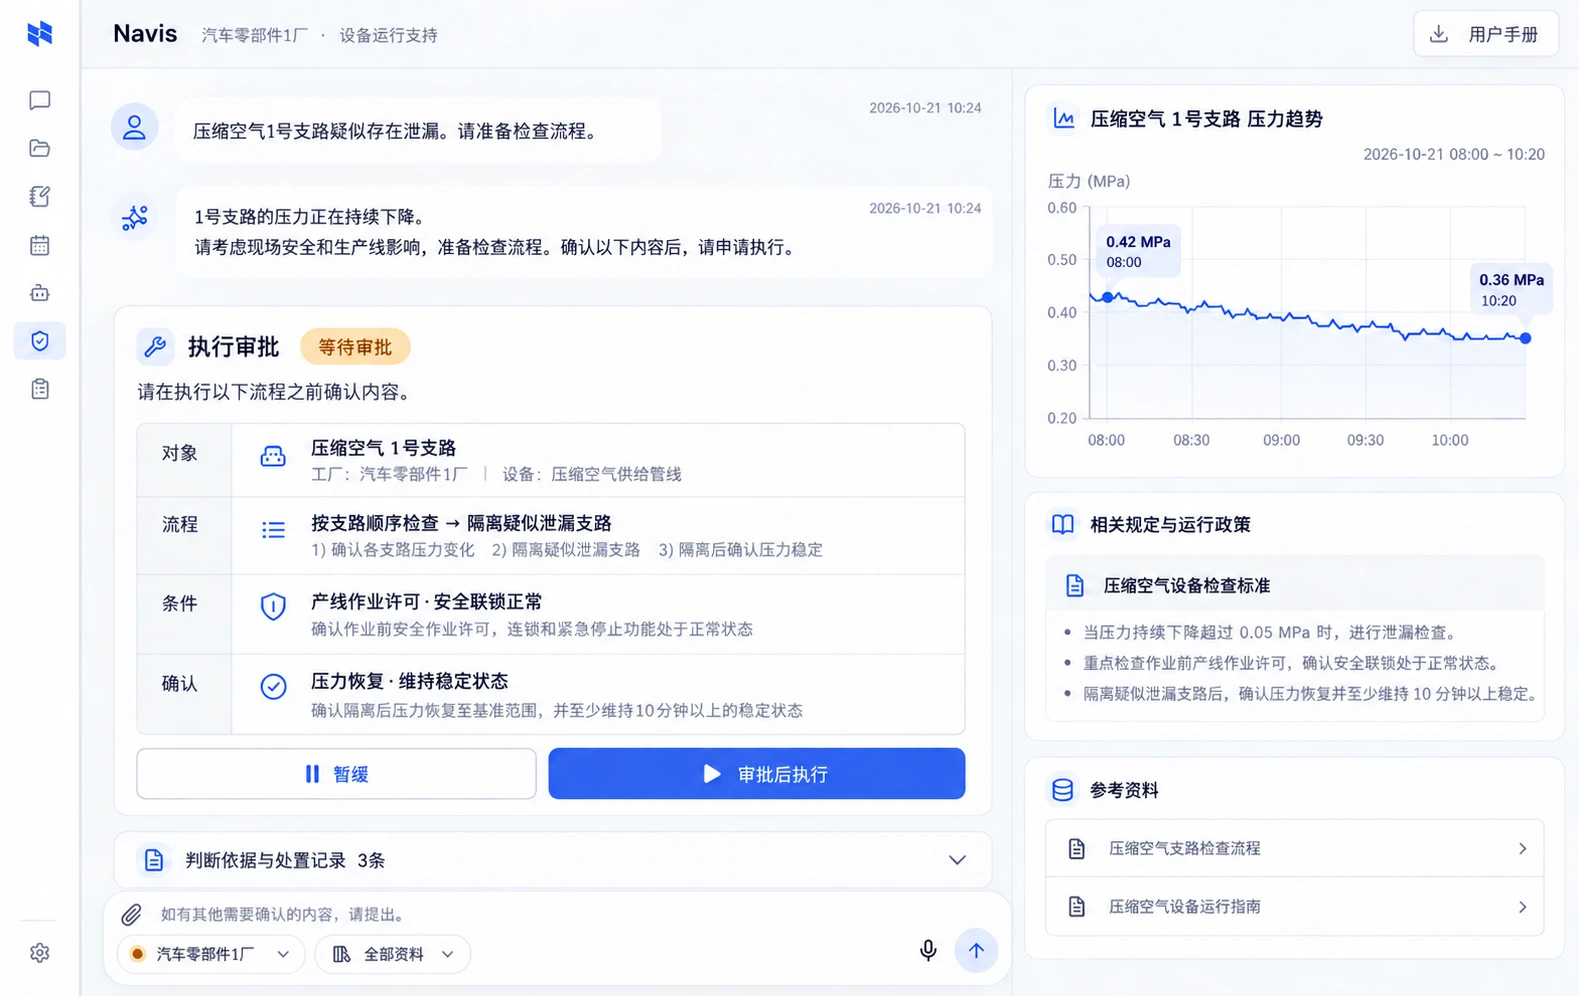
连接业务所需资料、工具与审批人
- 04NAVIS + NAZARE 确认执行与运营记录
确认审批人及具体变更
详细说明
适用范围与确认事项
工厂增加,数据与执行权限依然明确
在 NAZARE 中配置各企业、厂区的运营空间和团队、用户访问范围,明确可使用的设备数据、现场知识、菜单与分析资源。
为 NAVIS 配置各岗位所需的资料与工具。区分查询权限与执行审批范围,设备控制请求经管理者批准后传递给 NAZARE。新增厂区时,登记其设备、用户与审批人,继续采用相同的运营原则。
独立租户空间
共享枢纽既需要汇集,也需要隔离。NAZARE 支持租户数据、配置、用户、分析资源隔离,以及独立沙箱、数据集市和流水线历史。
通过资源配额和网络策略限制租户间影响,并提前定义共享和私有数据。
加密与资源分配
支持 Parquet Modular Encryption 文件加密、租户独立密钥及 TLS 等传输加密,统一管理密钥创建、保管、撤销和查询授权。
VM 可申请 CPU、内存及磁盘,由管理员批准分配,支持 Linux/Windows 客体和创建、修改、归还、状态管理。虚拟化基础及物理采购另行确定范围。
枢纽验收要点
- 验证跨租户数据、配置和用户隔离。
- 测试权限委派和回收。
- 在高负载下验证配额。
- 检查密钥恢复和备份流程。
- 约定留存、导出与退出处理。
数据交易、计费和综合 ROI 服务属于单独服务范围。
共同开始
先聊聊您最想改善的工作。
介绍设备、数据环境和优先课题,我们将共同评估从连接到运营的实施路径。