
Saltar al contenido
Ingkle

Productos

Opere NAZARE y NAVIS dentro de los permisos de cada planta.

NAZARE separa el acceso a datos por planta y usuario. NAVIS conecta las fuentes, herramientas y responsables de aprobación necesarios para cada función. Explore la separación de operaciones y permisos de ejecución entre plantas.

NAZARE + NAVIS

Adaptar los permisos de datos y acciones a cada planta y función

  1. 01NAZARE Separar espacios operativos

    Separar datos y ajustes por planta o empresa

  2. 02NAZARE Configurar permisos de datos

    Asignar equipos y menús a grupos y usuarios

  3. 03NAVIS Definir el acceso de la IA

    Conectar fuentes, herramientas y responsables de aprobación permitidos

  4. 04NAVIS + NAZARE Revisar acciones y operación

    Revisar quién aprobó una acción y qué cambió

NAZARE

Mantenga diferenciados los datos y permisos de cada planta.

NAZARE admite espacios operativos separados para empresas o plantas y permisos de equipos y menús para grupos y usuarios. Defina cómo se comparten los datos de producción y el saber hacer de planta entre varias operaciones.

Explorar la capacidad del producto
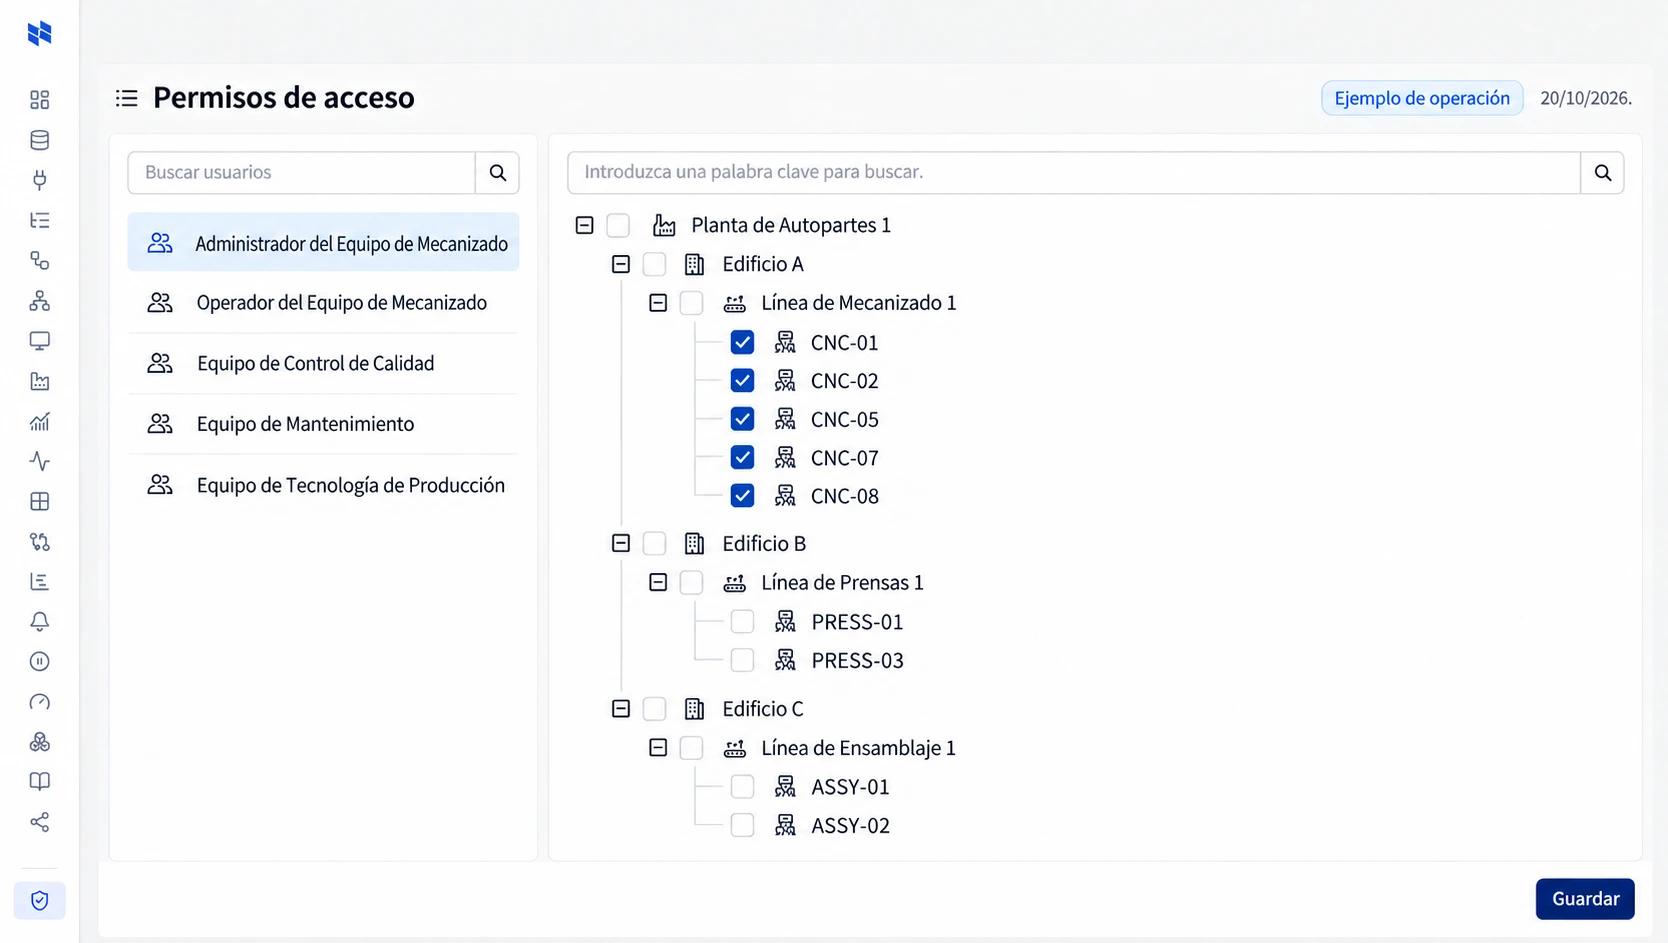
NAZAREPermisos de acceso a equipos
Permisos de acceso a equipos

NAVIS

Mantenga las acciones de IA dentro de las funciones y aprobaciones asignadas.

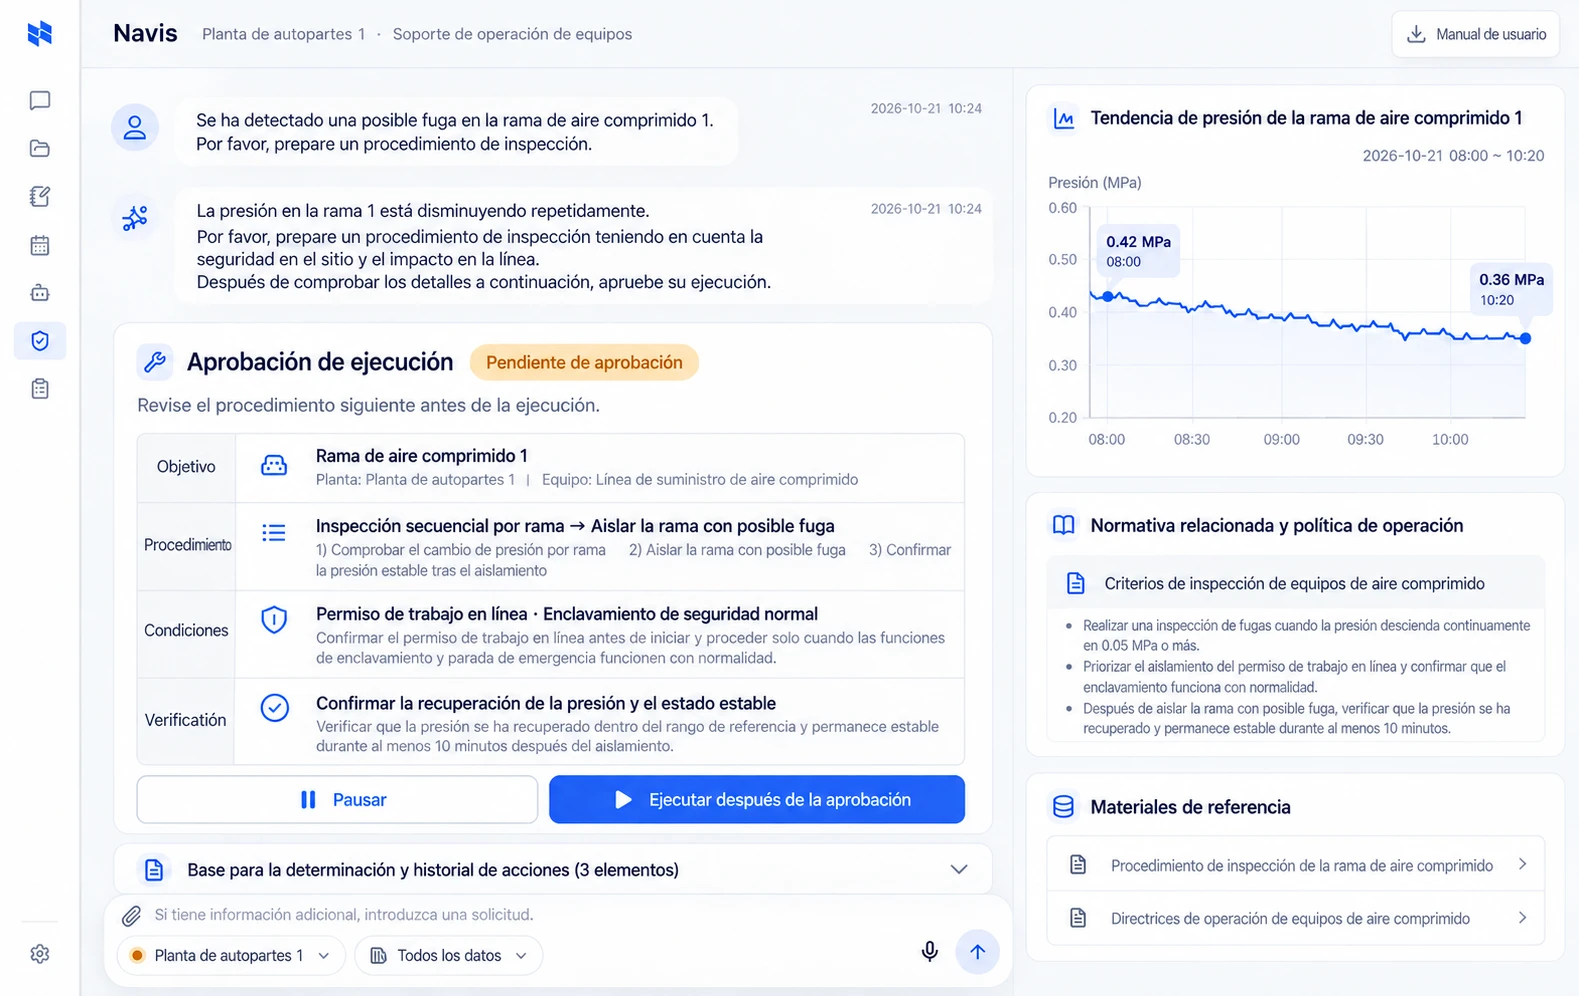
Conecte a NAVIS las fuentes y herramientas necesarias para cada función y designe quién revisa las solicitudes de ejecución. El control aprobado de los equipos pasa por NAZARE, y los resultados se verifican y conservan como registros operativos.

Explorar la capacidad del producto
NAVISAprobación y ejecución
Aprobación y ejecución

Detalles

Alcance y consideraciones

Más fábricas, con permisos claros de datos y acciones

Defina espacios operativos separados y acceso de grupos y usuarios en NAZARE. Especifique qué datos de equipos, conocimiento de planta, menús y recursos de análisis puede utilizar cada grupo.

Configure NAVIS con las fuentes y herramientas necesarias para cada función. Separe el acceso de lectura de la aprobación de acciones y envíe solicitudes de control a NAZARE tras la aprobación del responsable. Al añadir nuevas plantas, registre sus equipos, usuarios y responsables de aprobación bajo los mismos principios operativos.

Espacios independientes por organización

Los centros compartidos necesitan separación además de captura. NAZARE admite datos, ajustes, usuarios y recursos analíticos aislados por organización, entornos de pruebas independientes, data marts e historial de flujos de procesamiento.

Las cuotas de recursos y las políticas de red limitan el impacto entre organizaciones. Defina los conjuntos de datos compartidos y privados desde el principio.

Cifrado y asignación de recursos

Las configuraciones admiten Parquet Modular Encryption con claves específicas por organización y transporte cifrado como TLS. La creación, custodia y revocación de claves y el acceso a consultas deben gestionarse conjuntamente.

Las solicitudes de VM especifican CPU, memoria y disco para aprobación y asignación del administrador, con sistemas invitados Linux/Windows y gestión de creación, cambio, devolución y estado. La infraestructura de virtualización y la adquisición física se delimitan por separado.

Criterios de aceptación del centro

  1. Verificar el aislamiento de datos, configuración y usuarios entre organizaciones.
  2. Probar la delegación y la revocación de acceso.
  3. Validar cuotas bajo alta carga analítica.
  4. Revisar procedimientos de recuperación de claves y copias de seguridad.
  5. Acordar reglas de retención, exportación y baja.

El comercio de datos, la facturación y los servicios integrados de ROI son alcances de servicio independientes.

Empezar juntos

Díganos qué quiere mejorar primero.

Háblenos de sus equipos, datos y prioridades para revisar un camino desde la conexión hasta las operaciones.

Hable con Ingkle