
NAZARE
拠点ごとのデータと権限を分けて管理。
NAZAREは企業・拠点ごとの独立した運用空間を構成し、チームや利用者の設備・メニューへのアクセスを設定します。複数拠点でも生産データとノウハウの共有範囲を明確にできます。
製品機能を詳しく見る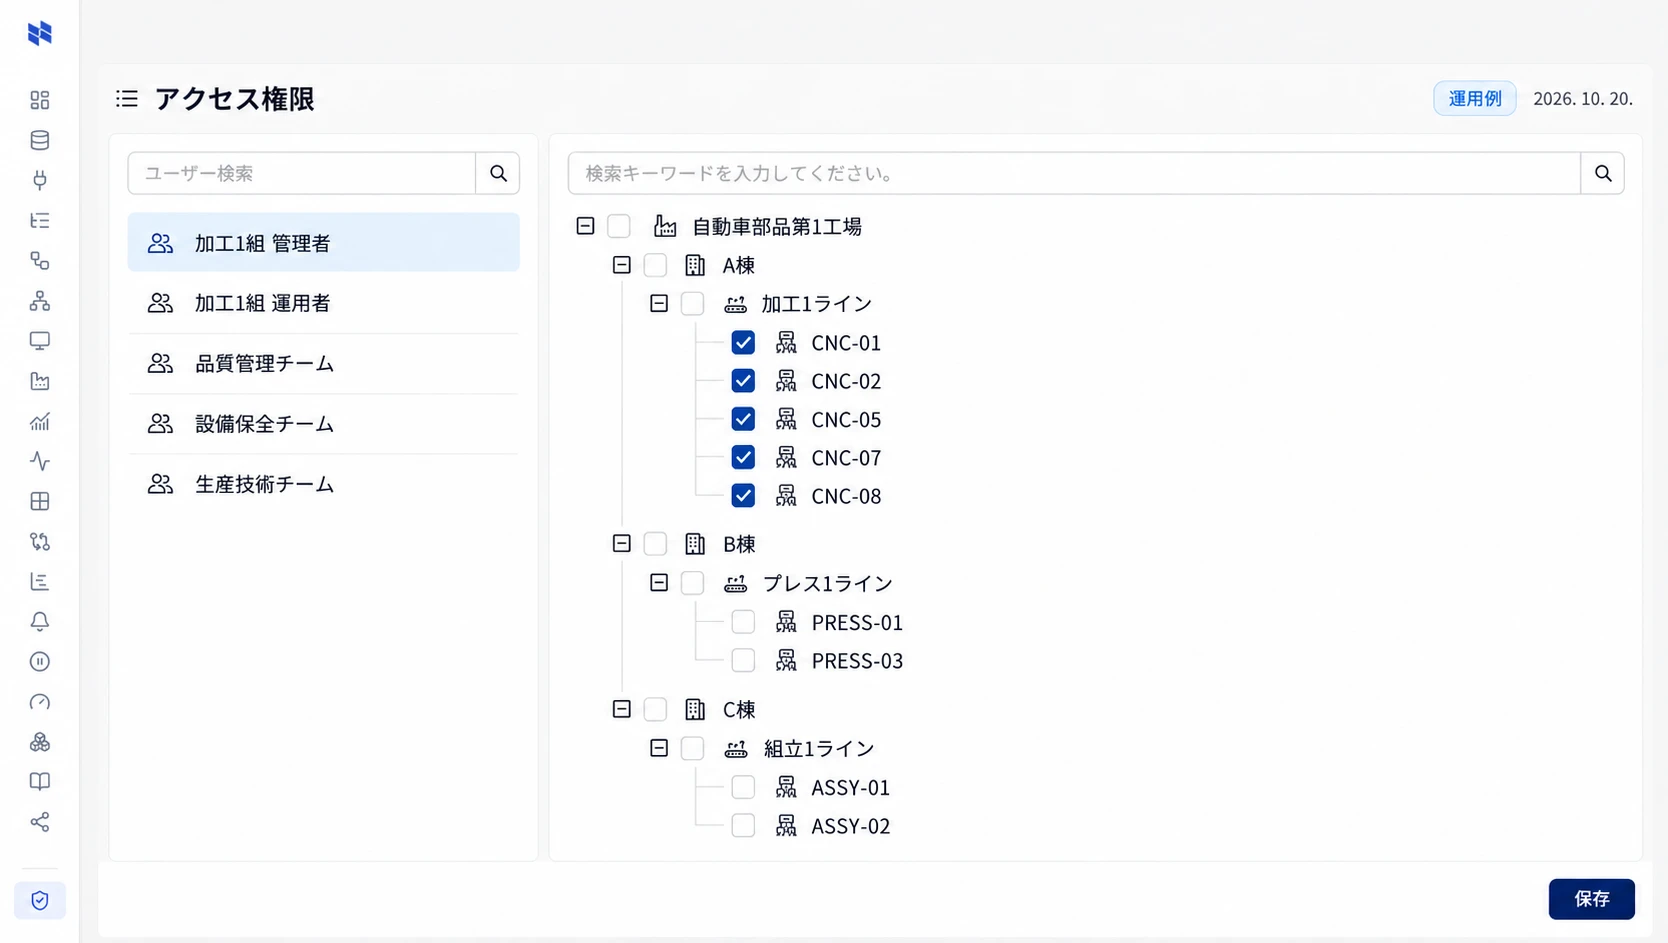
製品
NAZAREは拠点・利用者ごとのデータアクセスを分け、NAVISには業務に必要な資料・ツール・承認者を設定します。複数拠点の分離運用と実行権限をご覧ください。
NAZARE + NAVIS
拠点・企業別にデータと設定を分離
チーム・利用者ごとに設備とメニューを指定
業務に必要な資料・ツール・承認者を設定
誰が承認し何が変わったかを確認
NAZARE
NAZAREは企業・拠点ごとの独立した運用空間を構成し、チームや利用者の設備・メニューへのアクセスを設定します。複数拠点でも生産データとノウハウの共有範囲を明確にできます。
製品機能を詳しく見るNAVIS
NAVISには担当業務に必要な資料とツールを接続し、実行を確認する承認者を設定します。承認済みの設備制御はNAZAREを介して伝え、結果を確認して運用記録に残します。
製品機能を詳しく見る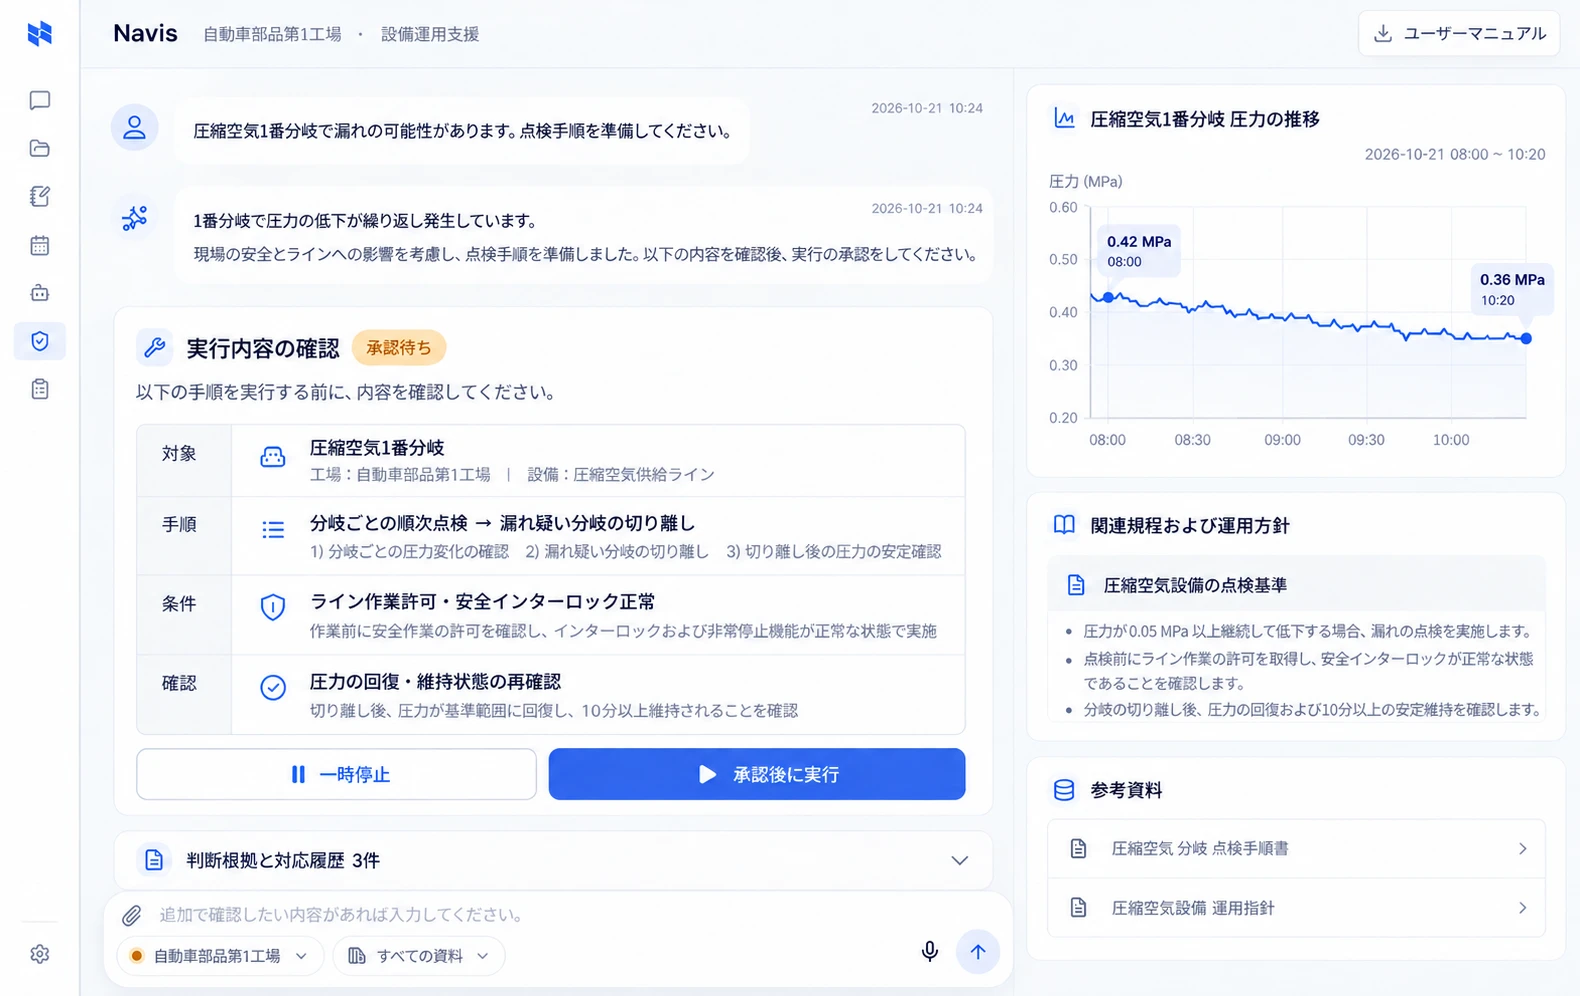
詳細のご案内
NAZAREで企業・拠点ごとの運用空間と、チーム・利用者のアクセス範囲を設定します。設備データ、現場知識、メニュー、分析リソースをどこまで利用できるかを定めます。
NAVISには担当業務に必要な資料とツールを接続します。参照権限と実行の承認範囲を分け、設備制御の要求は管理者承認後にNAZAREへ送ります。新しい拠点でも設備・利用者・承認者を登録し、同じ運用原則を適用します。
共通ハブでは収集と同じく分離運用が重要です。NAZAREは企業別データ・設定・利用者・分析資源の分離、独立分析環境、データマート、パイプライン履歴を支援します。
クォータとネットワーク方針で相互影響を抑え、共有と非公開を初めに定義します。
Parquet Modular Encryptionと企業別キー、TLS等の通信暗号化を支援します。キーの生成・保管・回収と照会権限を一体で管理します。
VMのCPU・メモリー・ディスク申請、承認・割当、Linux/Windows、生成・変更・返却・状態管理を対象とし、仮想化基盤と物理調達は別途定義します。
データ取引・課金・統合ROIは別のサービス範囲です。
一緒に始める
設備・データ環境・解決したい課題を基に、接続から運用までの範囲を検討します。