
Aller au contenu
Ingkle

Produits

Exploitez NAZARE et NAVIS selon les droits de chaque site.

NAZARE sépare les accès aux données par site et utilisateur. NAVIS connecte les sources, outils et approbateurs nécessaires à chaque rôle. Découvrez la séparation de l’exploitation et des droits d’exécution entre sites.

NAZARE + NAVIS

Adapter les droits de données et d’action à chaque site et rôle

  1. 01NAZARE Séparer les espaces d’exploitation

    Séparer données et paramètres par site ou entreprise

  2. 02NAZARE Définir les droits sur les données

    Attribuer les équipements et menus aux équipes et utilisateurs

  3. 03NAVIS Définir les accès de l’IA

    Connecter les sources, outils et approbateurs autorisés

  4. 04NAVIS + NAZARE Examiner les actions et l’exploitation

    Examiner qui a approuvé une action et ce qui a changé

NAZARE

Distinguer les données et droits de chaque site.

NAZARE propose des espaces d’exploitation séparés par entreprise ou site, et des droits d’équipements et menus par équipe et utilisateur. Définissez le partage des données de production et du savoir-faire entre plusieurs activités.

Découvrir la fonction du produit
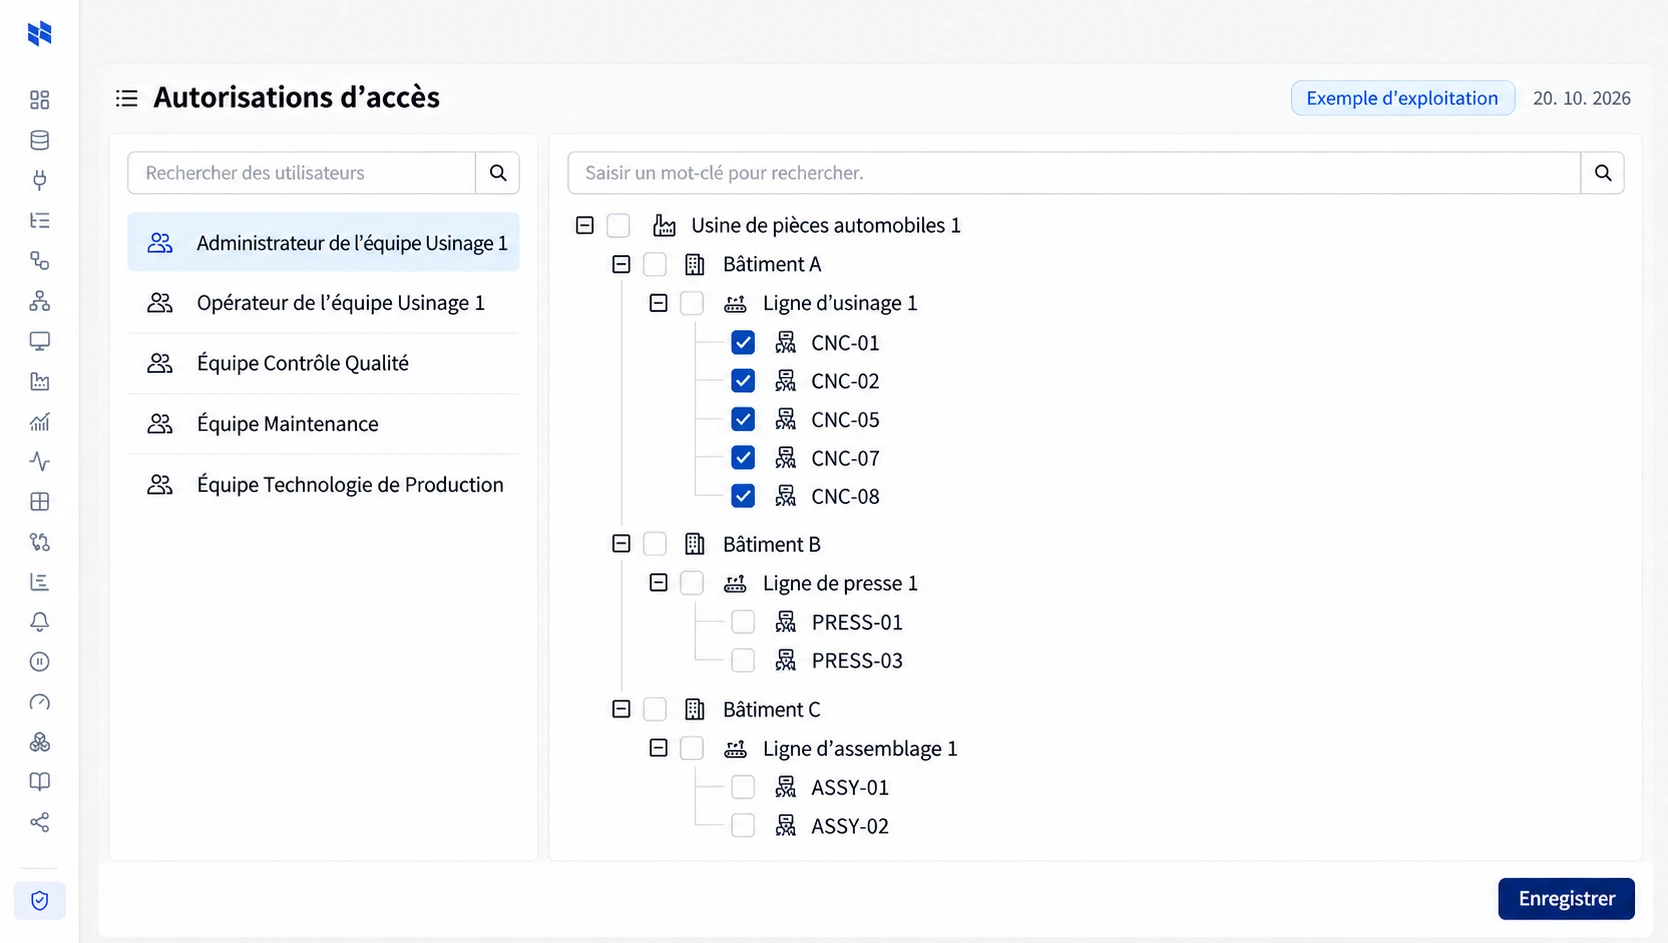
NAZAREDroits d’accès aux équipements
Droits d’accès aux équipements

NAVIS

Maintenir les actions IA dans les rôles attribués et les approbations.

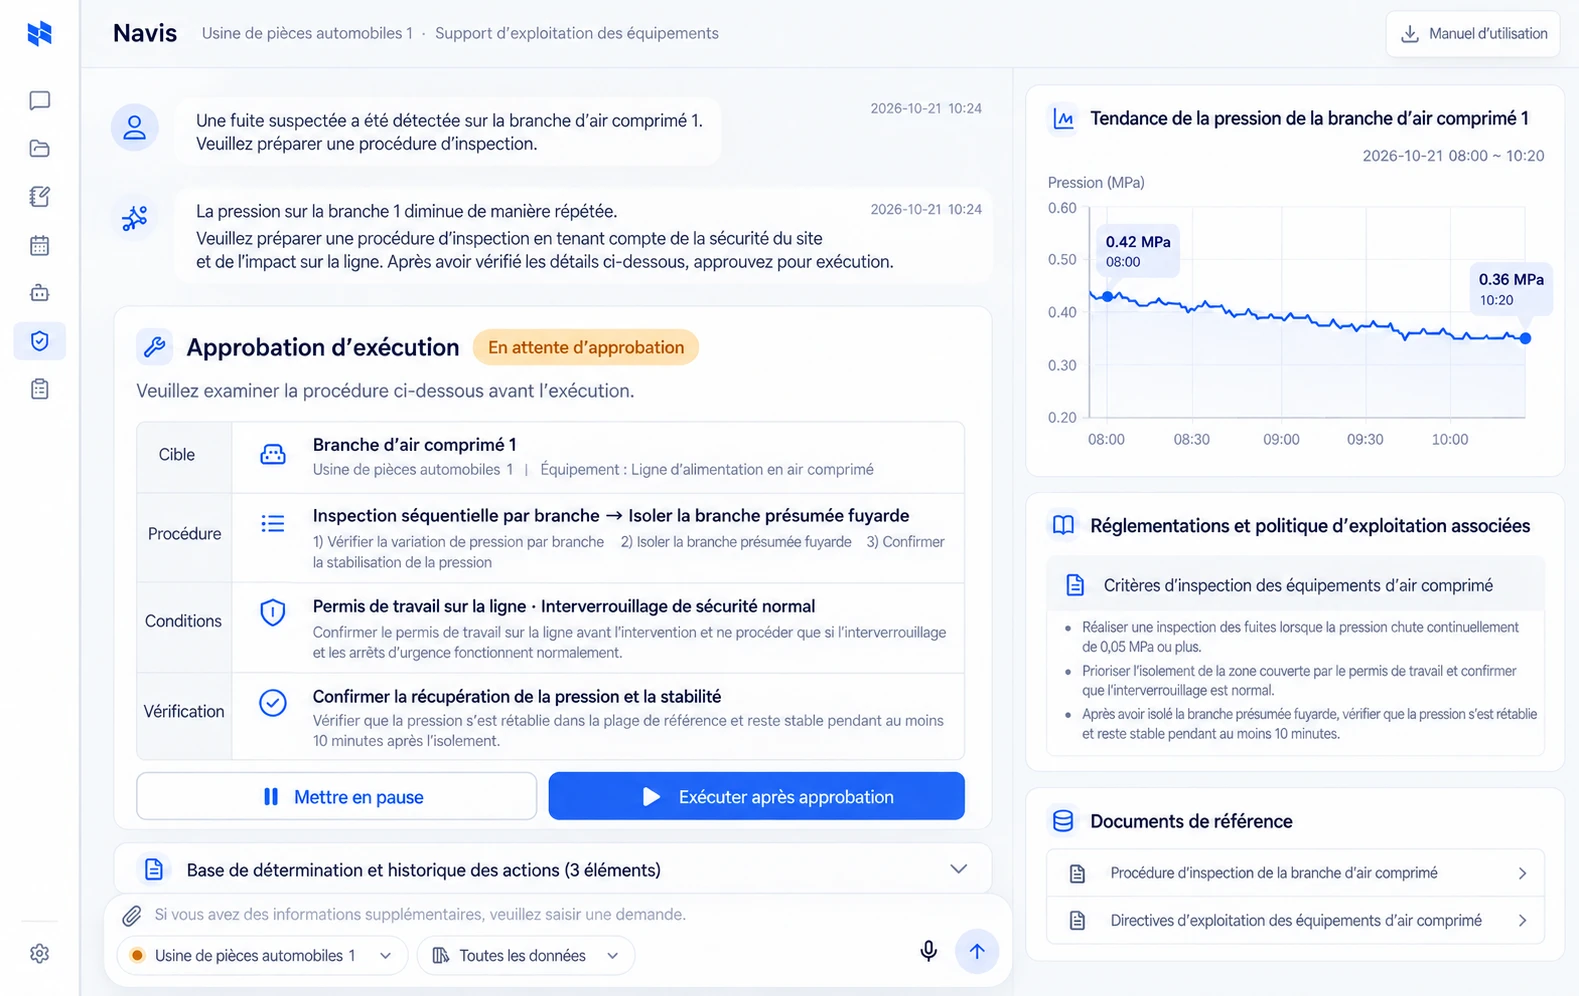
Connectez à NAVIS les sources et outils nécessaires à chaque rôle et désignez les personnes qui examinent les demandes d’exécution. Les commandes d’équipements approuvées passent par NAZARE ; les résultats sont vérifiés et conservés comme données d’exploitation.

Découvrir la fonction du produit
NAVISApprobation et exécution
Approbation et exécution

Détails

Périmètre et points à considérer

Davantage d’usines, avec des droits de données et d’action clairs

Définissez dans NAZARE des espaces d’exploitation séparés et les accès des équipes et utilisateurs. Précisez les données d’équipements, connaissances du site, menus et ressources d’analyse accessibles à chaque groupe.

Configurez NAVIS avec les sources et outils nécessaires à chaque rôle. Séparez lecture et approbation d’action, et transmettez les demandes de commande à NAZARE après approbation du responsable. À l’ajout de sites, enregistrez leurs équipements, utilisateurs et approbateurs selon les mêmes principes.

Espaces locataires indépendants

Les hubs partagés nécessitent séparation et collecte. NAZARE prend en charge l’isolement par locataire des données, paramètres, utilisateurs et ressources d’analyse, ainsi que des environnements d’essai, data marts et historiques de pipelines indépendants.

Les quotas de ressources et politiques réseau limitent l’impact entre locataires. Définissez dès le départ les jeux de données partagés et privés.

Chiffrement et allocation des ressources

Les configurations prennent en charge Parquet Modular Encryption avec des clés par locataire et le transport chiffré, notamment TLS. Création, conservation, révocation des clés et accès aux requêtes doivent être gérés ensemble.

Les demandes de VM précisent CPU, mémoire et disque pour approbation et allocation par l’administrateur, avec des systèmes invités Linux/Windows et la gestion de création, modification, restitution et état. L’infrastructure de virtualisation et l’achat de matériel sont définis séparément.

Critères de réception du hub

  1. Vérifier l’isolement des données, configurations et utilisateurs entre locataires.
  2. Tester la délégation et la révocation des accès.
  3. Valider les quotas sous forte charge analytique.
  4. Examiner les procédures de récupération des clés et de sauvegarde.
  5. Définir les règles de rétention, d’export et de sortie.

La commercialisation de données, la facturation et les services intégrés de retour sur investissement relèvent de périmètres séparés.

Commencer ensemble

Dites-nous ce que vous souhaitez améliorer en premier.

Présentez-nous vos équipements, données et priorités pour examiner le parcours de la connexion à l’exploitation.

Échanger avec Ingkle