
Zum Inhalt springen
Ingkle

Produkte

NAZARE und NAVIS innerhalb der Berechtigungen jedes Standorts betreiben.

NAZARE trennt Datenzugriff nach Standort und Benutzer. NAVIS verbindet die für jede Rolle benötigten Quellen, Werkzeuge und Freigabeverantwortlichen. Entdecken Sie getrennte Betriebs- und Ausführungsberechtigungen über mehrere Standorte hinweg.

NAZARE + NAVIS

Daten- und Maßnahmenberechtigungen an jeden Standort und jede Rolle anpassen

  1. 01NAZARE Getrennte Betriebsbereiche

    Daten und Einstellungen nach Standort oder Unternehmen trennen

  2. 02NAZARE Datenberechtigungen festlegen

    Anlagen und Menüs Teams und Benutzern zuweisen

  3. 03NAVIS KI-Zugriff festlegen

    Zulässige Quellen, Werkzeuge und Freigabeverantwortliche verbinden

  4. 04NAVIS + NAZARE Maßnahmen und Betrieb prüfen

    Prüfen, wer eine Maßnahme freigegeben hat und was sich geändert hat

NAZARE

Standortdaten und Berechtigungen getrennt halten.

NAZARE unterstützt getrennte Betriebsbereiche für Unternehmen oder Standorte sowie Anlagen- und Menüberechtigungen für Teams und Benutzer. Definieren Sie, wie Produktionsdaten und Betriebswissen zwischen mehreren Betrieben geteilt werden.

Die Produktfunktion entdecken
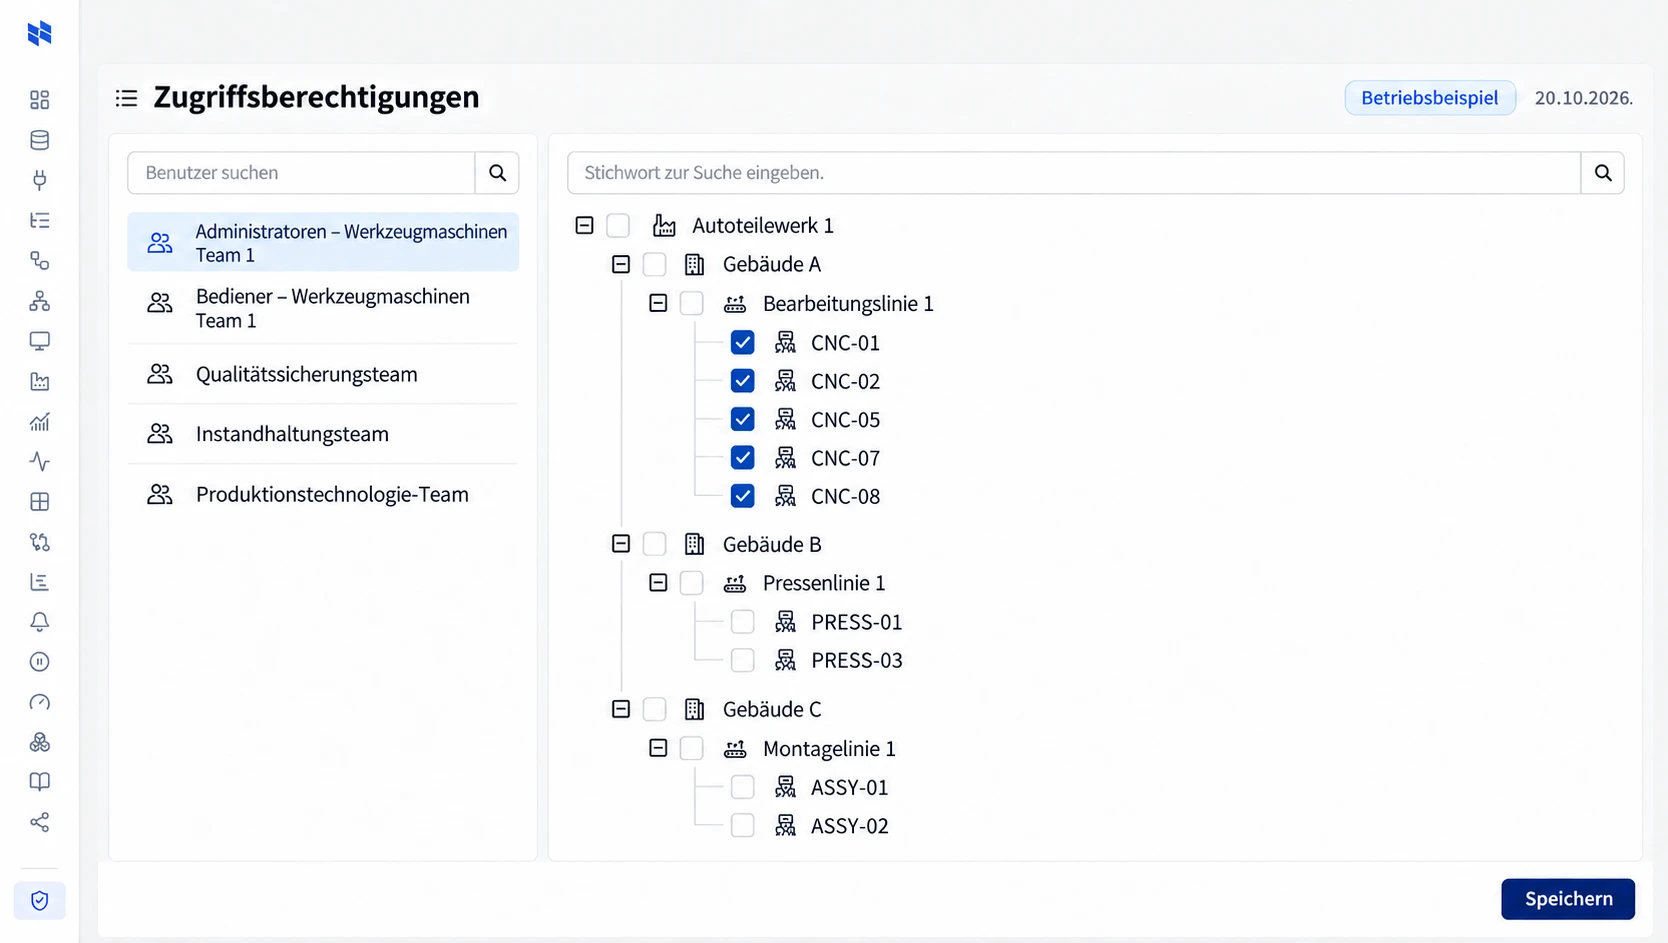
NAZAREAnlagenzugriffsrechte
Anlagenzugriffsrechte

NAVIS

KI-Maßnahmen innerhalb zugewiesener Rollen und Freigaben halten.

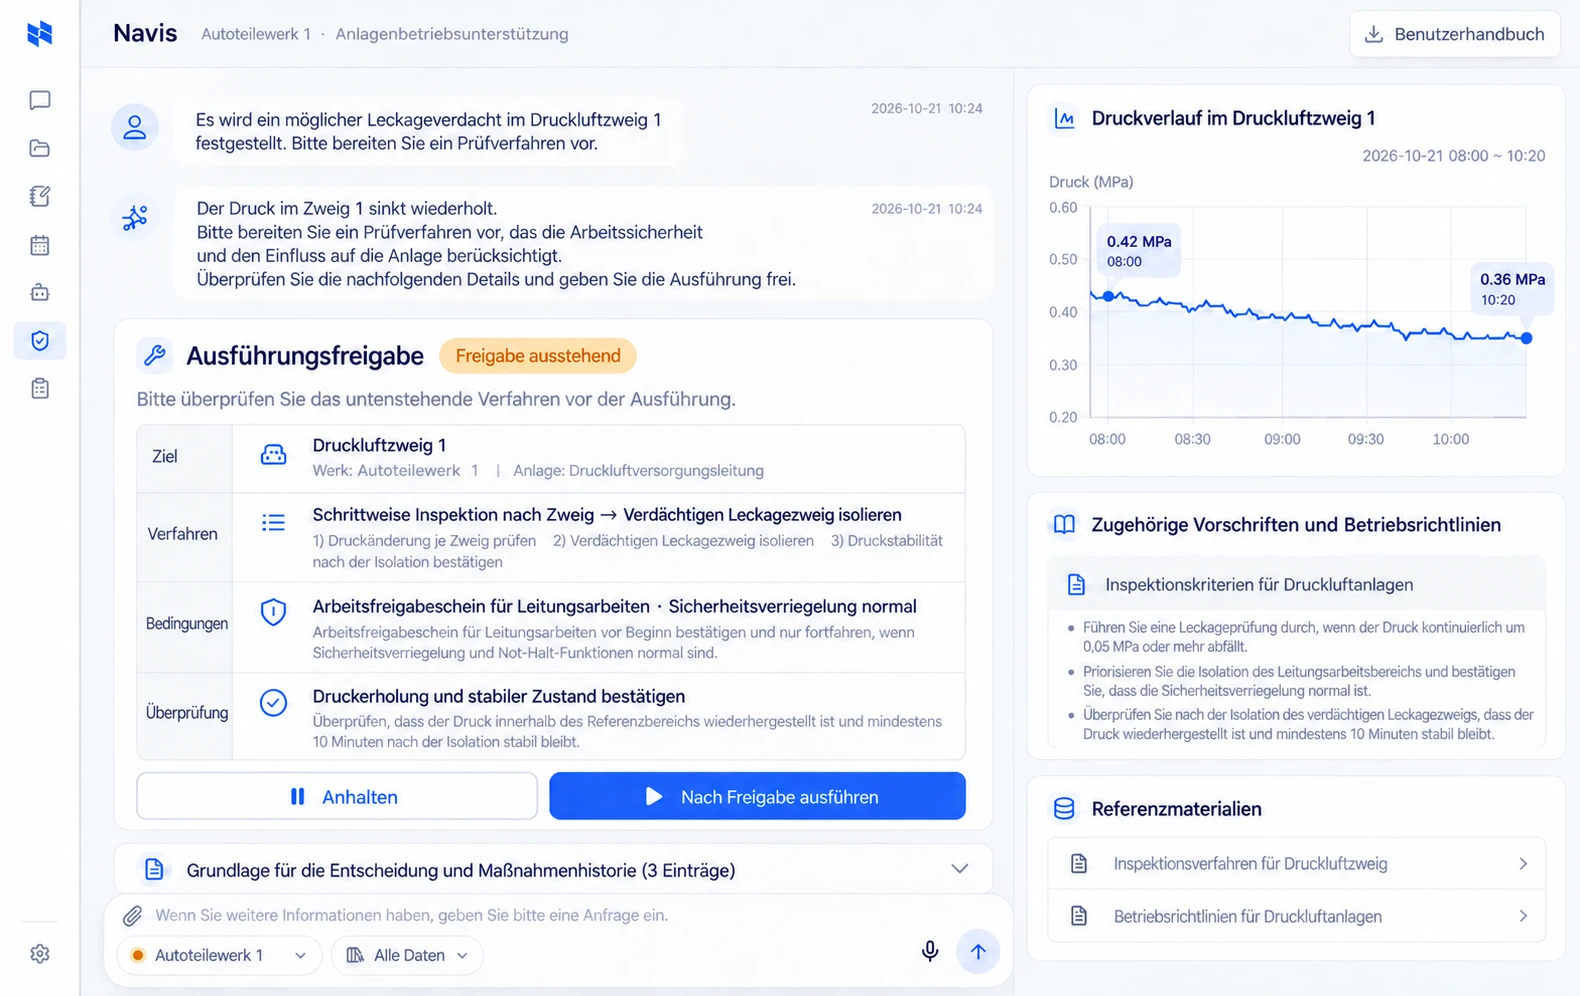
Die für jede Rolle benötigten Quellen und Werkzeuge mit NAVIS verbinden und festlegen, wer Ausführungsanfragen prüft. Freigegebene Anlagensteuerung erfolgt über NAZARE; Ergebnisse werden überprüft und als Betriebsaufzeichnungen aufbewahrt.

Die Produktfunktion entdecken
NAVISFreigabe und Ausführung
Freigabe und Ausführung

Details

Umfang und zu berücksichtigende Punkte

Mehr Werke mit klaren Daten- und Maßnahmenberechtigungen

Getrennte Betriebsbereiche sowie Team- und Benutzerzugriff in NAZARE definieren. Festlegen, welche Anlagendaten, welches Betriebswissen, welche Menüs und Analyseressourcen jede Gruppe nutzen darf.

NAVIS mit den für jede Rolle benötigten Quellen und Werkzeugen konfigurieren. Lesezugriff von Maßnahmenfreigabe trennen und Anlagensteuerungsanfragen nach Freigabe durch Verantwortliche an NAZARE senden. Bei neuen Standorten Anlagen, Benutzer und Freigabeverantwortliche nach denselben Betriebsprinzipien registrieren.

Unabhängige Mandantenbereiche

Gemeinsame Hubs benötigen neben Erfassung auch Trennung. NAZARE unterstützt mandantengetrennte Daten, Einstellungen, Benutzer und Analyseressourcen, unabhängige Sandboxes, Data Marts und Pipeline-Historien.

Ressourcenkontingente und Netzwerkrichtlinien begrenzen Auswirkungen zwischen Mandanten. Gemeinsame und private Datensätze zu Beginn festlegen.

Verschlüsselung und Ressourcenzuteilung

Konfigurationen unterstützen Parquet Modular Encryption mit mandantenspezifischen Schlüsseln und verschlüsselte Übertragung wie TLS. Schlüsselerstellung, Verwahrung, Widerruf und Abfragezugriff müssen gemeinsam verwaltet werden.

VM-Anfragen geben CPU, Arbeitsspeicher und Festplatte zur Administratorfreigabe und Zuteilung an, mit Linux-/Windows-Gastsystemen sowie Verwaltung von Erstellung, Änderung, Rückgabe und Status. Virtualisierungsinfrastruktur und Hardwarebeschaffung werden separat vereinbart.

Abnahmekriterien für den Hub

  1. Mandantenübergreifende Trennung von Daten, Konfiguration und Benutzern überprüfen.
  2. Delegation und widerrufenen Zugriff testen.
  3. Kontingente bei hoher Analyselast validieren.
  4. Schlüsselwiederherstellung und Sicherungsverfahren prüfen.
  5. Aufbewahrungs-, Export- und Austrittsregeln vereinbaren.

Datenhandel, Abrechnung und integrierte ROI-Dienste sind separate Leistungsumfänge.

Gemeinsam beginnen

Sagen Sie uns, was Sie zuerst verbessern möchten.

Beschreiben Sie Ihre Anlagen, Daten und Prioritäten, um einen Weg von der Anbindung bis zum Betrieb zu prüfen.

Mit Ingkle sprechen